Astra Linux — это российская операционная система специального назначения, чья разработка была инициирована для создания защищённой платформы, соответствующей требованиям регуляторов. Её история отражает эволюцию подхода к информационной безопасности в государственном и корпоративном секторе России от адаптации зарубежных решений к созданию комплексных национальных продуктов.
Предпосылки и начало разработки (2008–2011)
Необходимость в ОС с гарантированной безопасностью и контролем над кодом для силовых структур и госорганов стала очевидной к концу 2000-х. Целью было создание системы, способной обрабатывать информацию с грифами «секретно» и «совершенно секретно», что требовало реализации принудительного контроля доступа. В 2008 году компания «РусБИТех-Астра» (ныне ГК «Астра») начала работы на основе стабильного Debian GNU/Linux. Первый публичный релиз состоялся в 2010 году.
Эволюция редакций и архитектуры безопасности
Изначально система предлагалась в редакциях, названных в честь городов: «Смоленск» (рабочая станция), «Орёл» (сервер) и «Воронеж» (миграционный комплекс). С выходом версии 1.7 архитектура была переработана, и градация сменилась на уровни защиты в рамках единого дистрибутива: «Базовый», «Усиленный» и «Максимальный», что позволило гибче настраивать систему под класс защиты информации.
Редакции (уровни защиты) Astra Linux
| Редакция / Уровень | Предназначение и ключевые особенности |
|---|---|
| Astra Linux Common Edition (Общая редакция) | Базовый дистрибутив, основанный на Debian. Предназначен для общего ознакомления, тестирования и использования в непрофильных задачах, где не требуются сертифицированные средства защиты. Часто используется как точка входа для изучения системы. |
| Специальная редакция («Смоленск») | Историческое название для редакции, предназначенной для рабочих станций и пользовательских рабочих мест. В современной линейке ей соответствует функционал, развёрнутый на уровне защиты «Усиленный». |
| Специальная редакция («Орёл») | Историческое название для серверной редакции. Предназначена для развёртывания защищённых серверов, обработки и хранения конфиденциальных данных. В современной линейке ей соответствует функционал уровня «Усиленный» или «Максимальный» для серверных инсталляций. |
| Уровень «Базовый» (с версии 1.7) | Реализует дискреционное управление доступом. Предназначен для обработки информации, не содержащей сведений, составляющих государственную тайну. Используется как базовая платформа для построения защищённых систем. |
| Уровень «Усиленный» (с версии 1.7) | Включает все функции уровня «Базовый» + мандатный контроль целостности (МКЦ). Предназначен для обработки конфиденциальной информации и информации, содержащей государственную тайну с грифами до «совершенно секретно» включительно (после проведения необходимых организационных мероприятий). |
| Уровень «Максимальный» (с версии 1.7) | Включает все функции уровня «Усиленный» + дополнительные средства защиты, усиленные политики безопасности и изоляции. Предназначен для построения автоматизированных систем, обрабатывающих информацию особой важности, и для защиты от особых угроз. |
Ключевым отличием от базового Debian стала глубокая интеграция Мандатного контроля целостности (МКЦ). В отличие от дискреционного управления (как в Windows или стандартном Linux), МКЦ присваивает всем субъектам (пользователям) и объектам (файлам, процессам) метки конфиденциальности и целостности. Доступ разрешён только по строгим правилам, что исключает утечку данных даже при компрометации учётной записи.
Сертификация ФСТЭК и значение для внедрения
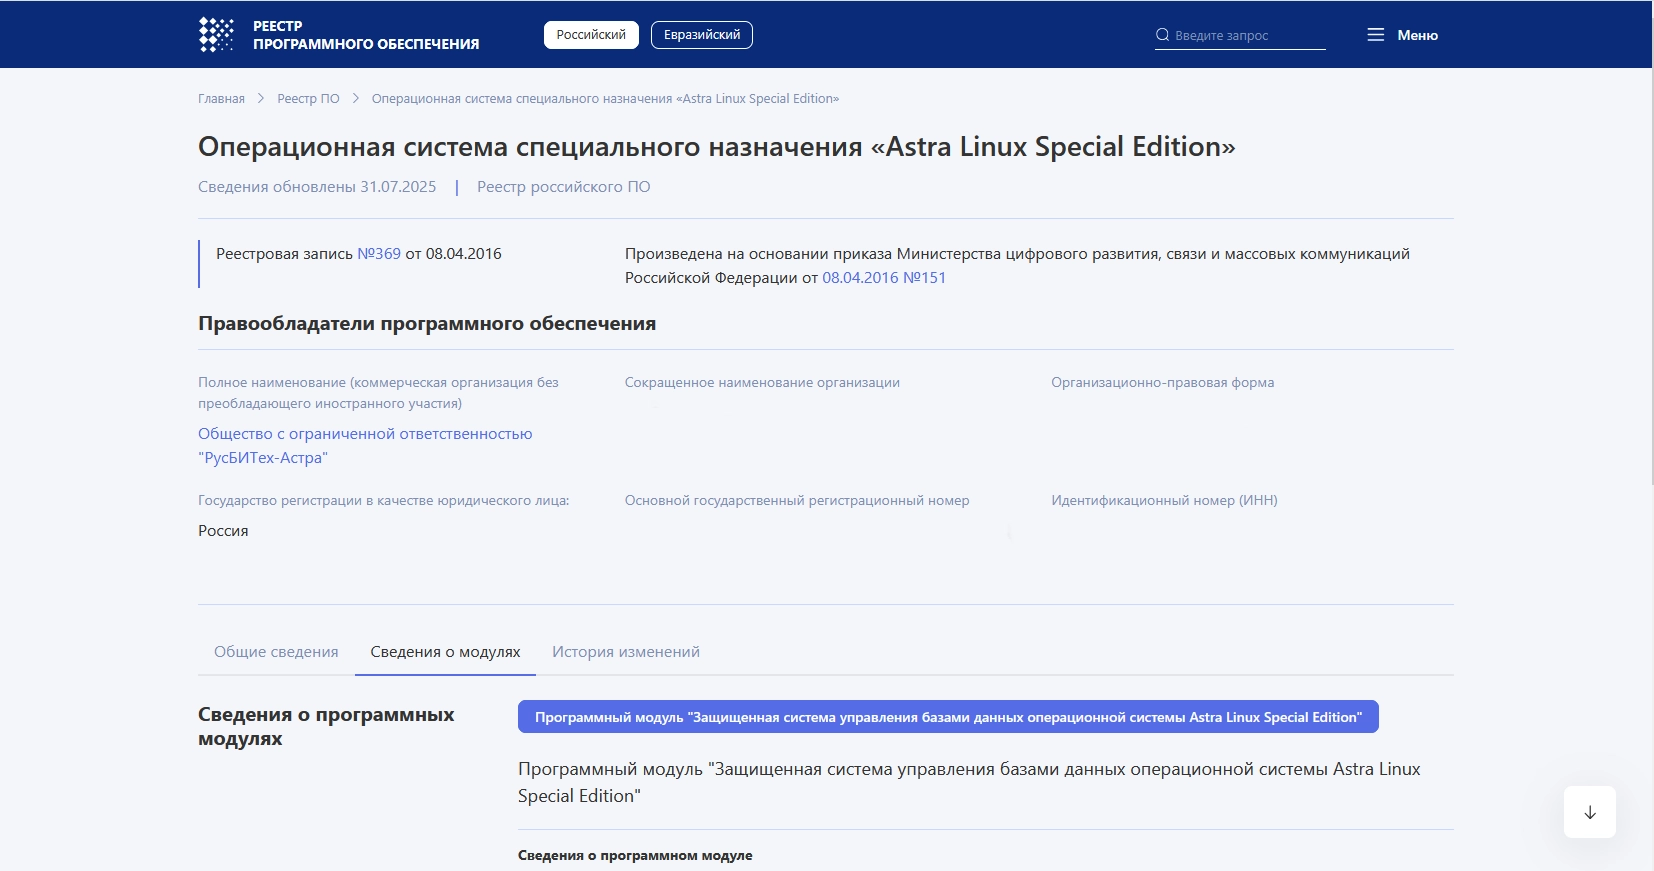
Получение сертификатов ФСТЭК России было не маркетинговым шагом, а обязательным условием для допуска системы к обработке государственной тайны. Astra Linux прошла сертификацию по высшим классам защиты:
-
По требованиям к ОС: Классы 1Б (информация до степени «совершенно секретно» включительно) и 1Г.
-
По уровню доверия к средствам виртуализации: Уровень 1 (гарантированная безопасность).
Наличие этих сертификатов, а также включение в Реестр российского ПО и Единый реестр программ для электронных вычислительных машин сделало Astra Linux одним из основных вариантов для госзакупок в рамках импортозамещения, особенно после выхода соответствующих прикасов ФСТЭК и постановлений Правительства РФ.
Развитие графической среды и версии 1.7/1.8
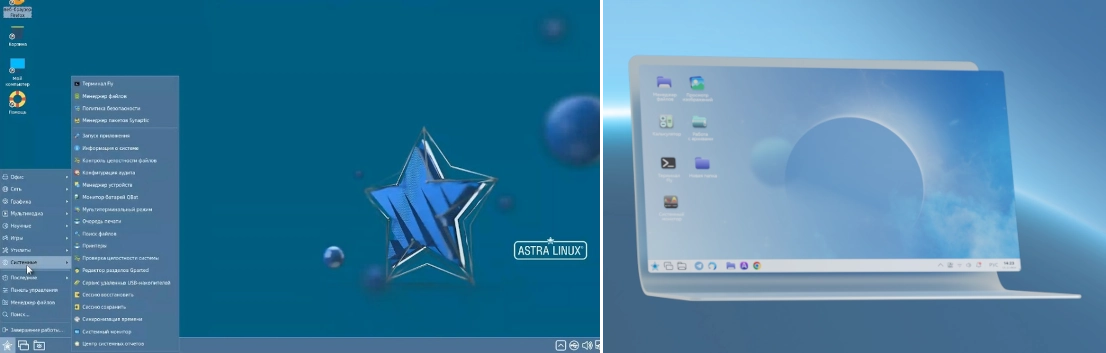
Первые версии использовали модифицированные окружения GNOME 2 или LXDE. Собственная графическая оболочка Fly была создана для упрощения перехода пользователей с Windows и централизованного управления политиками безопасности. Её эволюция привела к появлению Astra Proxima — современного окружения на базе Qt, представленного в версии 1.8. Proxima предлагает единый центр уведомлений, встроенное хранилище паролей «Сейф» и улучшенную поддержку оборудования, сохраняя при этом все механизмы безопасности.
Сравнение с другими подходами к безопасности
-
SELinux (в RHEL/Fedora): Как и МКЦ в Astra, это реализация принудительного контроля доступа (Mandatory Access Control). Ключевое различие — в степени интеграции и «изкоробочной» готовности. SELinux часто требует сложной настройки, в то время как политики Astra Linux предварительно сконфигурированы для типовых задач.
-
Qubes OS: Использует принцип изоляции безопасности (security by isolation), запуская разные задачи в отдельных виртуальных машинах. Astra Linux делает акцент на разграничении доступа внутри единой системы с помощью МКЦ. Qubes предлагает более жёсткую изоляцию для параноидальных сценариев, Astra — более интегрированную и управляемую среду для регламентированной работы организаций.
Применение и значимость
По данным открытых источников и госзакупок, Astra Linux заняла значительную долю рынка защищённых ОС в России. Её используют:
-
Министерство обороны РФ для оснащения автоматизированных рабочих мест.
-
Государственные органы и судебная система.
-
Корпорации госкорпорации и предприятия ТЭК, обрабатывающие конфиденциальную информацию.
-
Национальные исследовательские центры.
Система является примером успешной глубокой модификации открытого ядра Linux для выполнения строгих нормативных требований, что способствовало развитию компетенций в области информационной безопасности в стране.
Заключение
История Astra Linux — это путь от специализированного форка Debian до полноценной платформы с собственной архитектурой безопасности (МКЦ), сертифицированной средой (Fly/Proxima) и утверждённым статусом для работы с гостайной. Её развитие, особенно с версий 1.7 и 1.8, показывает смещение фокуса с простого соответствия нормам на создание удобной и современной рабочей среды, не жертвуя при этом безопасностью. Astra Linux остаётся одним из наиболее технически проработанных российских ИТ-решений, наглядно демонстрируя возможность построения защищённых систем на основе открытого ПО.